Domain alle-vorteile.de kaufen?
Wir ziehen mit dem Projekt
alle-vorteile.de um.
Sind Sie am Kauf der Domain
alle-vorteile.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alle-vorteile.de kaufen?
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **

Ähnliche Suchbegriffe für News-Feeds
Top-Angebote
Produkte zum Begriff News-Feeds:
-
Lexon, Wecker, Oslo News PremiumDer Lexon Oslo News Premium ist ein eleganter 4-in-1 Radiowecker, der minimalistisches Design mit vielseitiger Funktionalität kombiniert. Dieses kompakte Gerät vereint DAB+/FM-Radio, einen hochwertigen Bluetooth-Lautsprecher, eine Weckerfunktion und ein integriertes kabelloses Ladepad. Mit seinem stilvollen Erscheinungsbild ist der Oslo News Premium nicht nur ein praktischer Begleiter für den Nachttisch, sondern auch eine ansprechende Ergänzung für jedes moderne Zuhause oder Büro. Die Möglichkeit, Musik kabellos zu streamen und gleichzeitig Qi-kompatible Geräte aufzuladen, macht ihn zu einer idealen Lösung für alle, die Wert auf Funktionalität und Design legen. Ob beim Aufwachen mit Ihrem Lieblingssender oder beim Entspannen mit Musik, der Oslo News Premium bietet eine benutzerfreundliche Erfahrung. - DAB+ & FM-Radio für digitalen Empfang von Lieblingssendern - Bluetooth 5.0 für kabelloses Musikstreaming - Integriertes Qi-Ladepad (10W) für bequemes Laden - Weckerfunktion mit Auswahl zwischen Musik oder Alarmton - USB-C-Stromversorgung für schnelles und effizientes Aufladen.78,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Wie kann man die Qualität des Webcam-Feeds verbessern?
1. Stelle sicher, dass die Webcam sauber ist und keine Fingerabdrücke oder Schmutz auf der Linse sind. 2. Verwende eine gute Beleuchtung, um klare Bilder zu erhalten. 3. Überprüfe die Einstellungen der Webcam und passe sie gegebenenfalls an, um die Bildqualität zu optimieren. **
-
Wie kann ich die Qualität meines Webcam-Feeds verbessern?
1. Stelle sicher, dass deine Internetverbindung stabil und schnell genug ist. 2. Investiere in eine hochwertige Webcam mit einer höheren Auflösung. 3. Achte darauf, dass du ausreichend Licht hast und vermeide Hintergrundgeräusche. **
-
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **

Wo kann man alle News von K-Pop finden?
Es gibt verschiedene Websites und Plattformen, auf denen man alle News über K-Pop finden kann. Einige beliebte Optionen sind Soompi, Allkpop, Kpop Herald und Kpopstarz. Darüber hinaus haben viele K-Pop-Gruppen und -Agenturen offizielle Social-Media-Konten, auf denen sie regelmäßig Updates und Neuigkeiten veröffentlichen. **
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
Top-Angebote
Produkte zum Begriff News-Feeds:
-
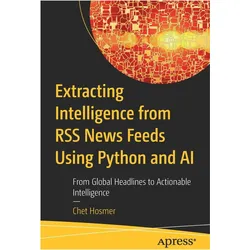
Extracting Intelligence from RSS News Feeds Using Python and AI, Fachbücher von Chet HosmerDas Buch "Extracting Intelligence from RSS News Feeds Using Python and AI" bietet eine umfassende Anleitung zur automatischen Extraktion von bedeutungsvollen und umsetzbaren Erkenntnissen aus globalen Nachrichtenfeeds. In einer Zeit, in der digitale Informationen in Hülle und Fülle vorhanden sind, ist es entscheidend, diese Informationen in strukturierte, verwertbare Daten umzuwandeln. Der Autor Chet Hosmer führt die Leser durch den Prozess, wie sie Python und OpenAI nutzen können, um Rohinhalte aus RSS-Feeds, sowohl in englischer als auch in nicht-englischer Sprache, zu analysieren. Die Leser lernen, intelligente Pipelines zu erstellen, die über einfaches Feed-Parsen hinausgehen. Zu den behandelten Themen gehören die Identifizierung von Autoren, die Erstellung detaillierter, KI-generierter Zusammenfassungen, die Bewertung der globalen, politischen und sozialen Relevanz sowie die Erkennung potenzieller Bedrohungen oder Risiken. Dieses Buch richtet sich an Entwickler, Analysten und Technologen und bietet praktische Skripte, die sofort angewendet oder an spezifische Bedürfnisse angepasst werden können.53,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lexon, Wecker, Oslo News PremiumDer Lexon Oslo News Premium ist ein eleganter 4-in-1 Radiowecker, der minimalistisches Design mit vielseitiger Funktionalität kombiniert. Dieses kompakte Gerät vereint DAB+/FM-Radio, einen hochwertigen Bluetooth-Lautsprecher, eine Weckerfunktion und ein integriertes kabelloses Ladepad. Mit seinem stilvollen Erscheinungsbild ist der Oslo News Premium nicht nur ein praktischer Begleiter für den Nachttisch, sondern auch eine ansprechende Ergänzung für jedes moderne Zuhause oder Büro. Die Möglichkeit, Musik kabellos zu streamen und gleichzeitig Qi-kompatible Geräte aufzuladen, macht ihn zu einer idealen Lösung für alle, die Wert auf Funktionalität und Design legen. Ob beim Aufwachen mit Ihrem Lieblingssender oder beim Entspannen mit Musik, der Oslo News Premium bietet eine benutzerfreundliche Erfahrung. - DAB+ & FM-Radio für digitalen Empfang von Lieblingssendern - Bluetooth 5.0 für kabelloses Musikstreaming - Integriertes Qi-Ladepad (10W) für bequemes Laden - Weckerfunktion mit Auswahl zwischen Musik oder Alarmton - USB-C-Stromversorgung für schnelles und effizientes Aufladen.78,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
-
Wie kann die Implementierung eines personalisierten News-Feeds die Benutzererfahrung in sozialen Medien, E-Commerce-Plattformen und anderen digitalen Diensten verbessern?
Die Implementierung eines personalisierten News-Feeds ermöglicht es den Benutzern, relevante Inhalte zu entdecken, die ihren Interessen und Vorlieben entsprechen. Dadurch wird die Benutzererfahrung verbessert, da sie weniger Zeit mit der Suche nach relevanten Inhalten verbringen müssen. Darüber hinaus kann ein personalisierter News-Feed die Benutzerbindung erhöhen, da sie dazu neigen, länger auf der Plattform zu verweilen, um personalisierte Inhalte zu konsumieren. Schließlich kann die Implementierung eines personalisierten News-Feeds auch die Conversions und den Umsatz steigern, da Benutzer eher geneigt sind, auf personalisierte Empfehlungen zu reagieren und Produkte oder Dienstleistungen zu kaufen. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Wie kann man die Qualität des Webcam-Feeds verbessern?
1. Stelle sicher, dass die Webcam sauber ist und keine Fingerabdrücke oder Schmutz auf der Linse sind. 2. Verwende eine gute Beleuchtung, um klare Bilder zu erhalten. 3. Überprüfe die Einstellungen der Webcam und passe sie gegebenenfalls an, um die Bildqualität zu optimieren. **
Ähnliche Suchbegriffe für News-Feeds
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McCandless, David: Beautiful NewsBeautiful News , Positive Trends, Uplifting Stats, Creative Solutions , > , Erscheinungsjahr: 20210930, Produktform: Leinen, Autoren: McCandless, David, Seitenzahl/Blattzahl: 256, Themenüberschrift: SCIENCE / Global Warming & Climate Change, Keyword: Infographic;graphic;icon;symbol; information;knowledge;statistics;facts;numbers; news;current events; health;vaccine;vaccines;vax;vaxx;statistics;rates;history; disease;pandemic;cure;treatment;erradication; economy;economic;development;growth;change;equality; solar;wind;water;hydro;hydrogen;power; renewable;s;energy;power; recycling;recyclables; green;climate;change;action;improvement;net zero; women;gay;transgender;lgbt;rights;issues; endangered;species;animals;birds;plants; protests;greta thunberg; plastic;waste, Fachschema: Englische Bücher / Lexikon, Wörterbuch, Atlanten~Welt / Handbuch, Jahrbuch, Lexikon~Welt / Landeskunde, Kultur~Analyse / Datenanalyse~Datenanalyse~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Internet / Politik, Gesellschaft~Ethik / Wissenschaftsethik~Wissenschaftsethik~Klimawandel - Treibhauseffekt~Treibhauseffekt~Design / Grafikdesign~Grafikdesign, Fachkategorie: Enzyklopädien und Nachschlagewerke~Datenanalyse, allgemein~Kulturwissenschaften~Ethische Themen: Entwicklung der Wissenschaft, Technik und Medizin~Soziologie und Anthropologie~Presse und Journalismus~Digitale Lebenswelten~Klimawandel~andere grafische Kunst~Grafikdesign, Imprint-Titels: William Collins, Warengruppe: HC/Nachschlagewerke/Lexika, Fachkategorie: Medienwissenschaften: Internet, digitale Medien und Gesellschaft, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. UK, Verlag: Harper Collins Publ. UK, Blätteranzahl: 256 Blätter, Länge: 251, Breite: 195, Höhe: 23, Gewicht: 1040, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: ÖSTERREICH (AT), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 272227124,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich die Qualität meines Webcam-Feeds verbessern?
1. Stelle sicher, dass deine Internetverbindung stabil und schnell genug ist. 2. Investiere in eine hochwertige Webcam mit einer höheren Auflösung. 3. Achte darauf, dass du ausreichend Licht hast und vermeide Hintergrundgeräusche. **
-
Wofür steht "news"?
"news" steht für "Nachrichten". Es handelt sich um Informationen über aktuelle Ereignisse oder Entwicklungen, die in der Regel von Medienorganisationen verbreitet werden. "news" kann in verschiedenen Formaten wie Zeitungsartikeln, Fernsehberichten oder Online-Nachrichtenseiten präsentiert werden. **
-
Wo kann man alle News von K-Pop finden?
Es gibt verschiedene Websites und Plattformen, auf denen man alle News über K-Pop finden kann. Einige beliebte Optionen sind Soompi, Allkpop, Kpop Herald und Kpopstarz. Darüber hinaus haben viele K-Pop-Gruppen und -Agenturen offizielle Social-Media-Konten, auf denen sie regelmäßig Updates und Neuigkeiten veröffentlichen. **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.