Domain alle-vorteile.de kaufen?
Wir ziehen mit dem Projekt
alle-vorteile.de um.
Sind Sie am Kauf der Domain
alle-vorteile.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alle-vorteile.de kaufen?
Werden alle Ports bei No-IP akzeptiert oder muss ich die Ports einstellen?
Bei No-IP werden standardmäßig die gängigen Ports wie HTTP (Port 80) und HTTPS (Port 443) akzeptiert. Wenn du jedoch spezifische Ports für andere Dienste verwenden möchtest, musst du diese in deinem Router oder deiner Firewall einstellen und weiterleiten. **
Werden alle Ports bei No-IP akzeptiert oder muss ich die Ports einstellen?
Bei No-IP werden standardmäßig die gängigen Ports wie HTTP (Port 80) und HTTPS (Port 443) akzeptiert. Wenn du jedoch spezifische Ports für andere Dienste verwenden möchtest, musst du diese in den Einstellungen deines Routers oder deiner Firewall konfigurieren und dann in deinem No-IP-Konto entsprechend weiterleiten. **
Ähnliche Suchbegriffe für Fortinet-FortiSwitchRu-8-Ports
Top-Angebote
Produkte zum Begriff Fortinet-FortiSwitchRu-8-Ports:
-
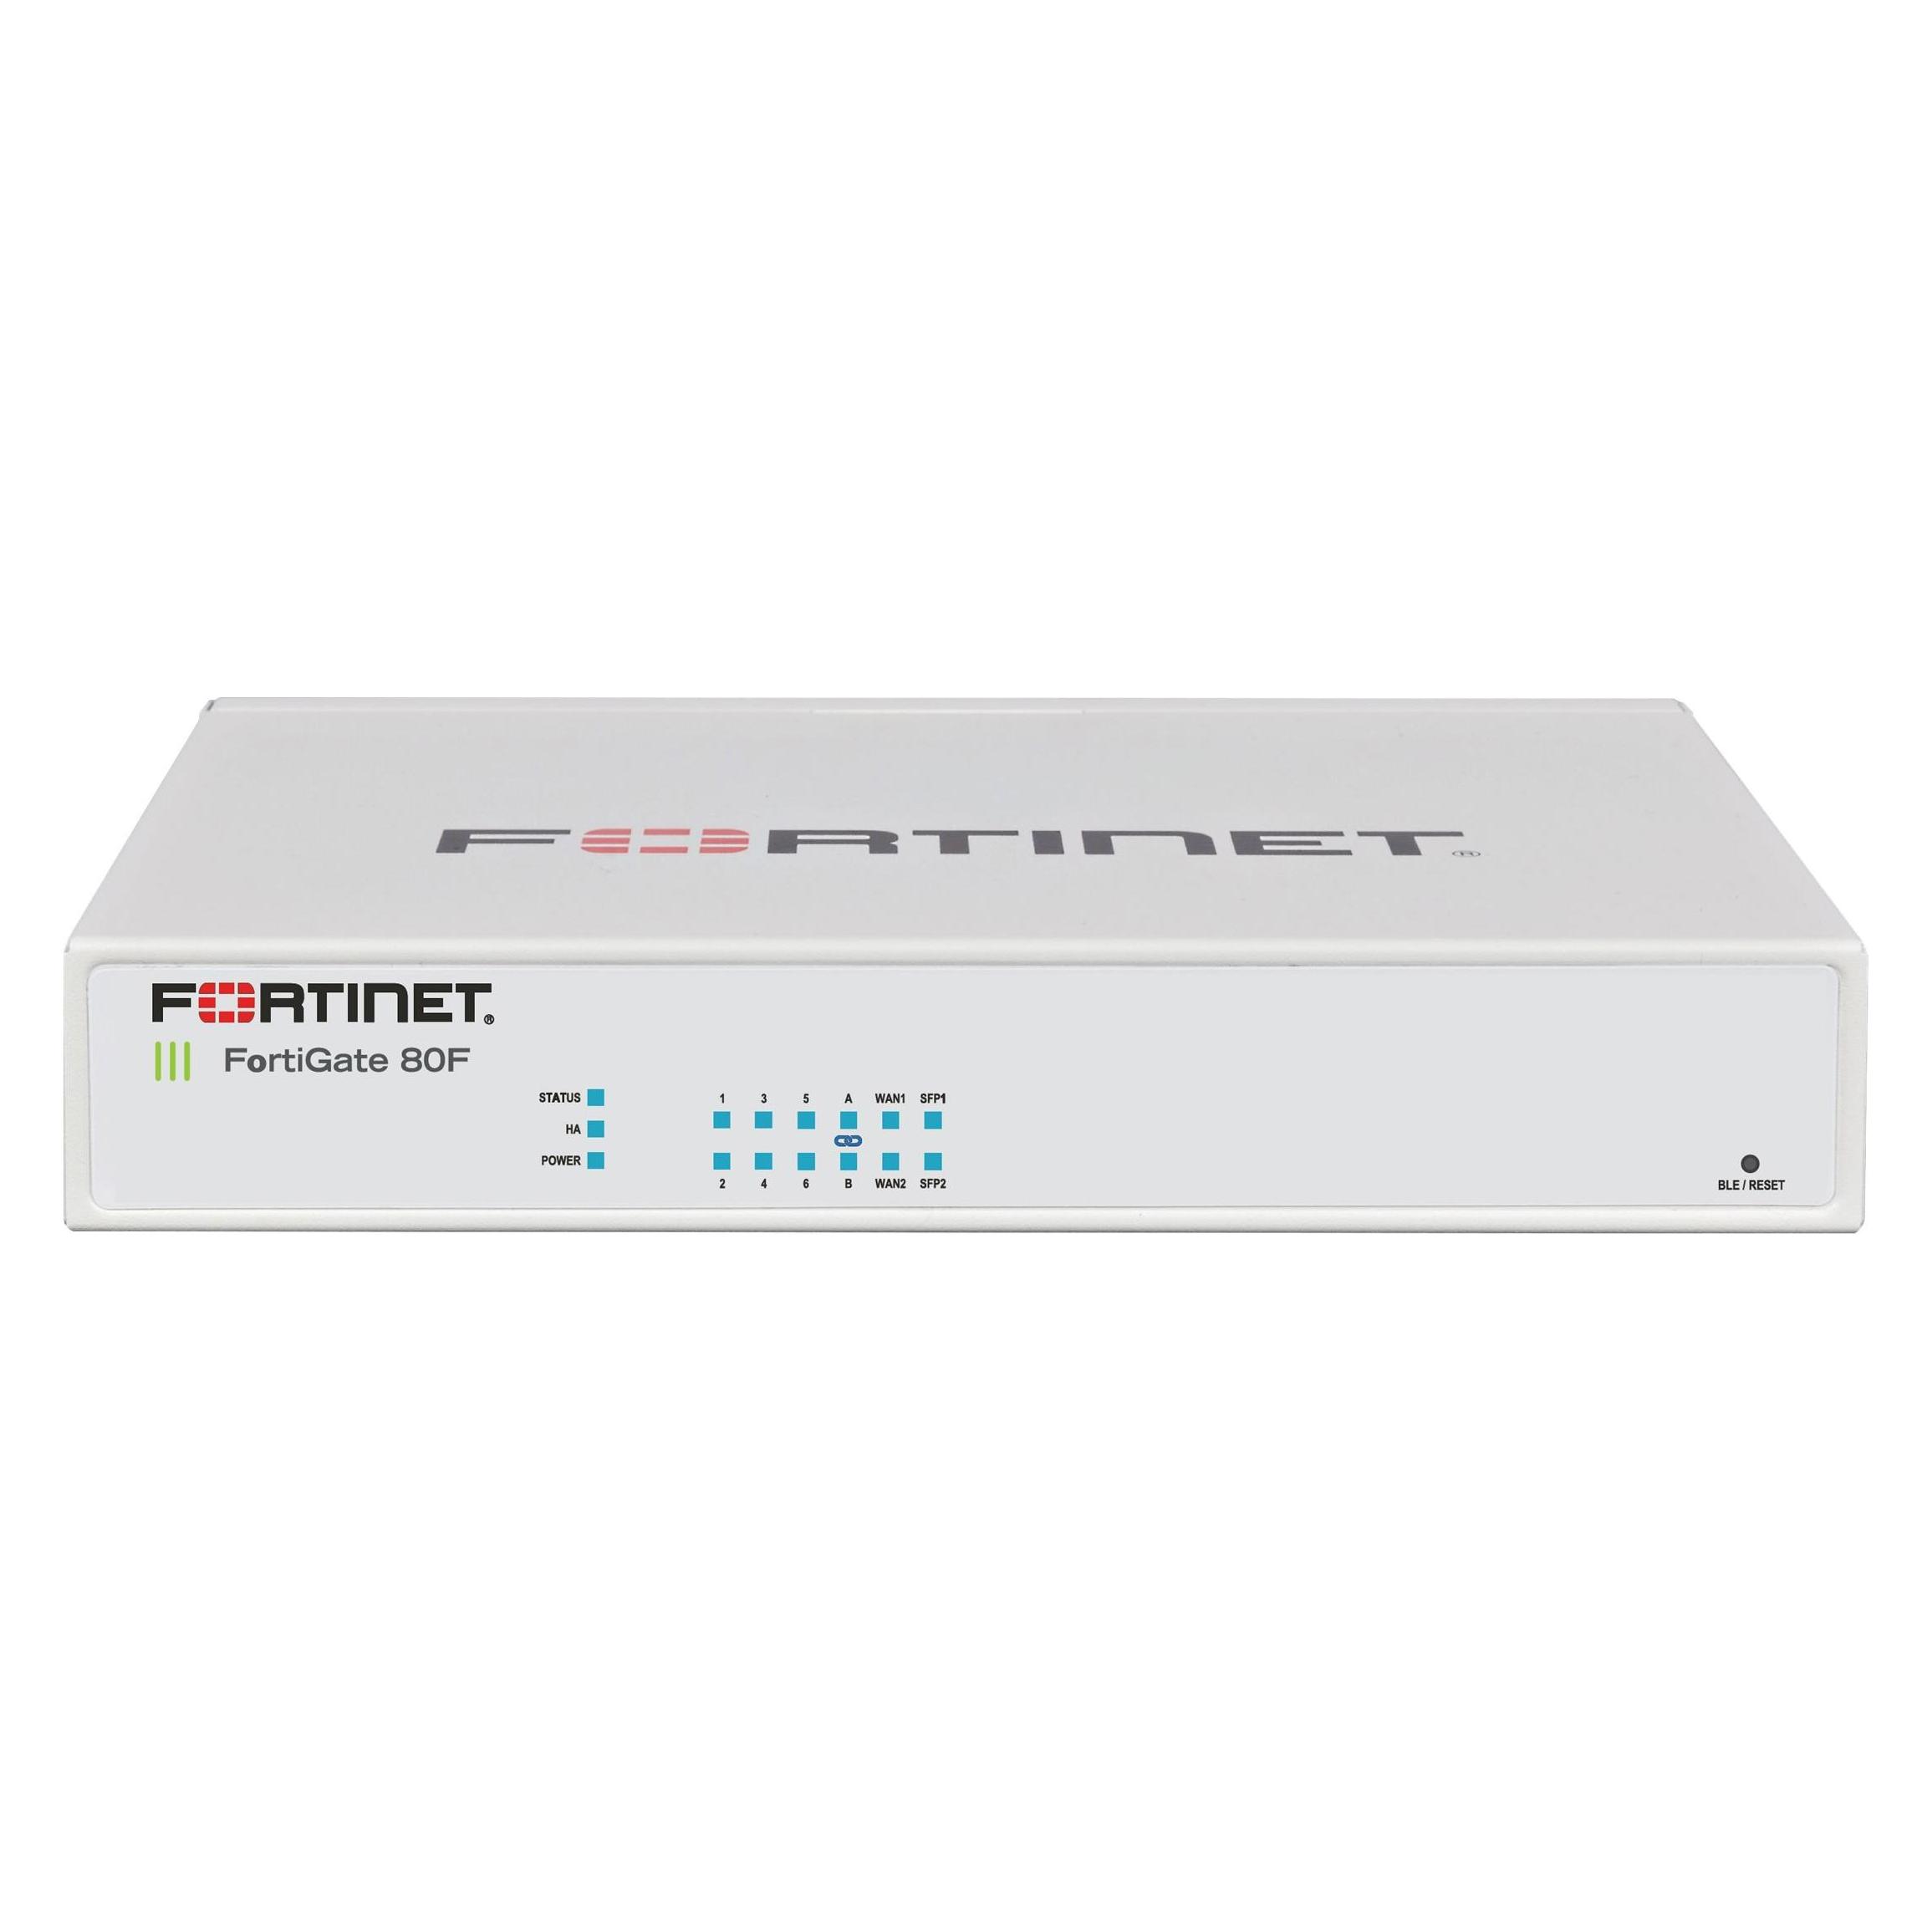
Fortinet FortiGate-80F - 8 x GE RJ45 ports 2x RJ45 SFP shared media WAN ports, FirewallDie FortiGate 80F-Serie bietet eine anwendungszentrierte, skalierbare und sichere SD-WAN-Lösung in einem kompakten, lüfterlosen Desktop-Format für Unternehmensfilialen und mittelständische Unternehmen. Sie schützt vor Cyber-Bedrohungen mit System-on-a-Chip-Beschleunigung und branchenführendem sicherem SD-WAN in einer einfachen, kostengünstigen und leicht bereitzustellenden Lösung. Fortinets Security-Driven Networking-Ansatz ermöglicht eine enge Integration des Netzwerks in die neue Generation von Sicherheitslösungen. FortiOS ist die Grundlage des Fortinet Security Fabric – das Kernstück ist FortiOS. Alle Sicherheits- und Netzwerkfunktionen der gesamten FortiGate-Plattform werden mit einem intuitiven Betriebssystem gesteuert. FortiOS reduziert Komplexität, Kosten und Reaktionszeiten, indem es wirklich Produkte und Dienstleistungen der nächsten Generation in einer Plattform konsolidiert.1819,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man in Linux alle Ports sperren, außer einigen bestimmten UDP/TCP Ports?
Um alle Ports in Linux zu sperren, außer einigen bestimmten UDP/TCP Ports, können Sie eine Firewall-Regel erstellen. Verwenden Sie dazu die Firewall-Verwaltungstools wie iptables oder ufw. Erstellen Sie eine Regel, die den Datenverkehr auf allen Ports blockiert, und fügen Sie dann separate Regeln hinzu, um den gewünschten UDP/TCP-Verkehr zuzulassen. Stellen Sie sicher, dass Sie die Regeln richtig konfigurieren, um unerwünschten Datenverkehr zu blockieren und nur den gewünschten Datenverkehr zuzulassen. **
-
Kann ich alle Ports auf einmal freigeben?
Nein, es ist nicht möglich, alle Ports auf einmal freizugeben. Jeder Port muss einzeln konfiguriert und freigegeben werden. Dies geschieht normalerweise über die Firewall-Einstellungen oder den Router. **
-
Sind alle Ports in der Firewall geöffnet?
Nein, standardmäßig sind nicht alle Ports in einer Firewall geöffnet. Eine Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr überprüft und bestimmte Ports blockieren kann, um unerwünschten Zugriff zu verhindern. Nur diejenigen Ports, die für den gewünschten Datenverkehr benötigt werden, sollten geöffnet sein, während alle anderen geschlossen bleiben sollten. **
-
Wie öffne ich alle Ports auf Debian Linux?
Um alle Ports auf Debian Linux zu öffnen, müssen Sie die Firewall-Regeln anpassen. Dazu können Sie entweder die integrierte Firewall-Software iptables verwenden oder eine benutzerfreundlichere Alternative wie ufw (Uncomplicated Firewall) installieren. Mit ufw können Sie alle eingehenden Verbindungen zulassen, indem Sie den Befehl "sudo ufw allow in" ausführen. Beachten Sie jedoch, dass das Öffnen aller Ports ein Sicherheitsrisiko darstellen kann, da dadurch potenziell unsichere Dienste und Anwendungen erreichbar werden. Es wird empfohlen, nur die benötigten Ports zu öffnen und den Zugriff auf nicht benötigte Dienste zu beschränken. **

Wie öffne ich alle Ports der Fritzbox 6940?
Um alle Ports der Fritzbox 6940 zu öffnen, musst du dich in das Router-Menü einloggen. Gehe dazu in deinem Browser auf die IP-Adresse der Fritzbox (standardmäßig 192.168.178.1) und melde dich mit deinen Zugangsdaten an. Navigiere dann zu den Einstellungen für die Portfreigabe und wähle die Option, alle Ports zu öffnen. **
Sind bei einem VPS-Server alle Ports freigeschaltet?
Nein, bei einem VPS-Server sind nicht automatisch alle Ports freigeschaltet. Die Standardkonfiguration eines VPS-Servers blockiert normalerweise alle Ports, außer denjenigen, die für den Betrieb des Servers benötigt werden, wie z.B. Port 22 für SSH-Zugriff. Um zusätzliche Ports freizuschalten, muss der Serveradministrator dies manuell konfigurieren. **
Top-Angebote
Produkte zum Begriff Fortinet-FortiSwitchRu-8-Ports:
-
Fortinet FortiGate-80F - 8 x GE RJ45 ports 2x RJ45 SFP shared media WAN ports, FirewallDie FortiGate 80F-Serie bietet eine anwendungszentrierte, skalierbare und sichere SD-WAN-Lösung in einem kompakten, lüfterlosen Desktop-Format für Unternehmensfilialen und mittelständische Unternehmen. Sie schützt vor Cyber-Bedrohungen mit System-on-a-Chip-Beschleunigung und branchenführendem sicherem SD-WAN in einer einfachen, kostengünstigen und leicht bereitzustellenden Lösung. Fortinets Security-Driven Networking-Ansatz ermöglicht eine enge Integration des Netzwerks in die neue Generation von Sicherheitslösungen. FortiOS ist die Grundlage des Fortinet Security Fabric – das Kernstück ist FortiOS. Alle Sicherheits- und Netzwerkfunktionen der gesamten FortiGate-Plattform werden mit einem intuitiven Betriebssystem gesteuert. FortiOS reduziert Komplexität, Kosten und Reaktionszeiten, indem es wirklich Produkte und Dienstleistungen der nächsten Generation in einer Plattform konsolidiert.1819,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werden alle Ports bei No-IP akzeptiert oder muss ich die Ports einstellen?
Bei No-IP werden standardmäßig die gängigen Ports wie HTTP (Port 80) und HTTPS (Port 443) akzeptiert. Wenn du jedoch spezifische Ports für andere Dienste verwenden möchtest, musst du diese in deinem Router oder deiner Firewall einstellen und weiterleiten. **
-
Werden alle Ports bei No-IP akzeptiert oder muss ich die Ports einstellen?
Bei No-IP werden standardmäßig die gängigen Ports wie HTTP (Port 80) und HTTPS (Port 443) akzeptiert. Wenn du jedoch spezifische Ports für andere Dienste verwenden möchtest, musst du diese in den Einstellungen deines Routers oder deiner Firewall konfigurieren und dann in deinem No-IP-Konto entsprechend weiterleiten. **
-
Wie kann man in Linux alle Ports sperren, außer einigen bestimmten UDP/TCP Ports?
Um alle Ports in Linux zu sperren, außer einigen bestimmten UDP/TCP Ports, können Sie eine Firewall-Regel erstellen. Verwenden Sie dazu die Firewall-Verwaltungstools wie iptables oder ufw. Erstellen Sie eine Regel, die den Datenverkehr auf allen Ports blockiert, und fügen Sie dann separate Regeln hinzu, um den gewünschten UDP/TCP-Verkehr zuzulassen. Stellen Sie sicher, dass Sie die Regeln richtig konfigurieren, um unerwünschten Datenverkehr zu blockieren und nur den gewünschten Datenverkehr zuzulassen. **
-
Kann ich alle Ports auf einmal freigeben?
Nein, es ist nicht möglich, alle Ports auf einmal freizugeben. Jeder Port muss einzeln konfiguriert und freigegeben werden. Dies geschieht normalerweise über die Firewall-Einstellungen oder den Router. **
Ähnliche Suchbegriffe für Fortinet-FortiSwitchRu-8-Ports
-
Fortinet FS-108F-FPOE - L2+ management switch with 8xGE + 2xSFP + 1xRJ45 console and automatic limit (8 Ports) (FS-108F-FPOE)Fortinet FS-108F-FPOE - L2+ management switch with 8xGE + 2xSFP + 1xRJ45 console and automatic limit (8 Ports) (FS-108F-FPOE)739,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind alle Ports in der Firewall geöffnet?
Nein, standardmäßig sind nicht alle Ports in einer Firewall geöffnet. Eine Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr überprüft und bestimmte Ports blockieren kann, um unerwünschten Zugriff zu verhindern. Nur diejenigen Ports, die für den gewünschten Datenverkehr benötigt werden, sollten geöffnet sein, während alle anderen geschlossen bleiben sollten. **
-
Wie öffne ich alle Ports auf Debian Linux?
Um alle Ports auf Debian Linux zu öffnen, müssen Sie die Firewall-Regeln anpassen. Dazu können Sie entweder die integrierte Firewall-Software iptables verwenden oder eine benutzerfreundlichere Alternative wie ufw (Uncomplicated Firewall) installieren. Mit ufw können Sie alle eingehenden Verbindungen zulassen, indem Sie den Befehl "sudo ufw allow in" ausführen. Beachten Sie jedoch, dass das Öffnen aller Ports ein Sicherheitsrisiko darstellen kann, da dadurch potenziell unsichere Dienste und Anwendungen erreichbar werden. Es wird empfohlen, nur die benötigten Ports zu öffnen und den Zugriff auf nicht benötigte Dienste zu beschränken. **
-
Wie öffne ich alle Ports der Fritzbox 6940?
Um alle Ports der Fritzbox 6940 zu öffnen, musst du dich in das Router-Menü einloggen. Gehe dazu in deinem Browser auf die IP-Adresse der Fritzbox (standardmäßig 192.168.178.1) und melde dich mit deinen Zugangsdaten an. Navigiere dann zu den Einstellungen für die Portfreigabe und wähle die Option, alle Ports zu öffnen. **
-
Sind bei einem VPS-Server alle Ports freigeschaltet?
Nein, bei einem VPS-Server sind nicht automatisch alle Ports freigeschaltet. Die Standardkonfiguration eines VPS-Servers blockiert normalerweise alle Ports, außer denjenigen, die für den Betrieb des Servers benötigt werden, wie z.B. Port 22 für SSH-Zugriff. Um zusätzliche Ports freizuschalten, muss der Serveradministrator dies manuell konfigurieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.